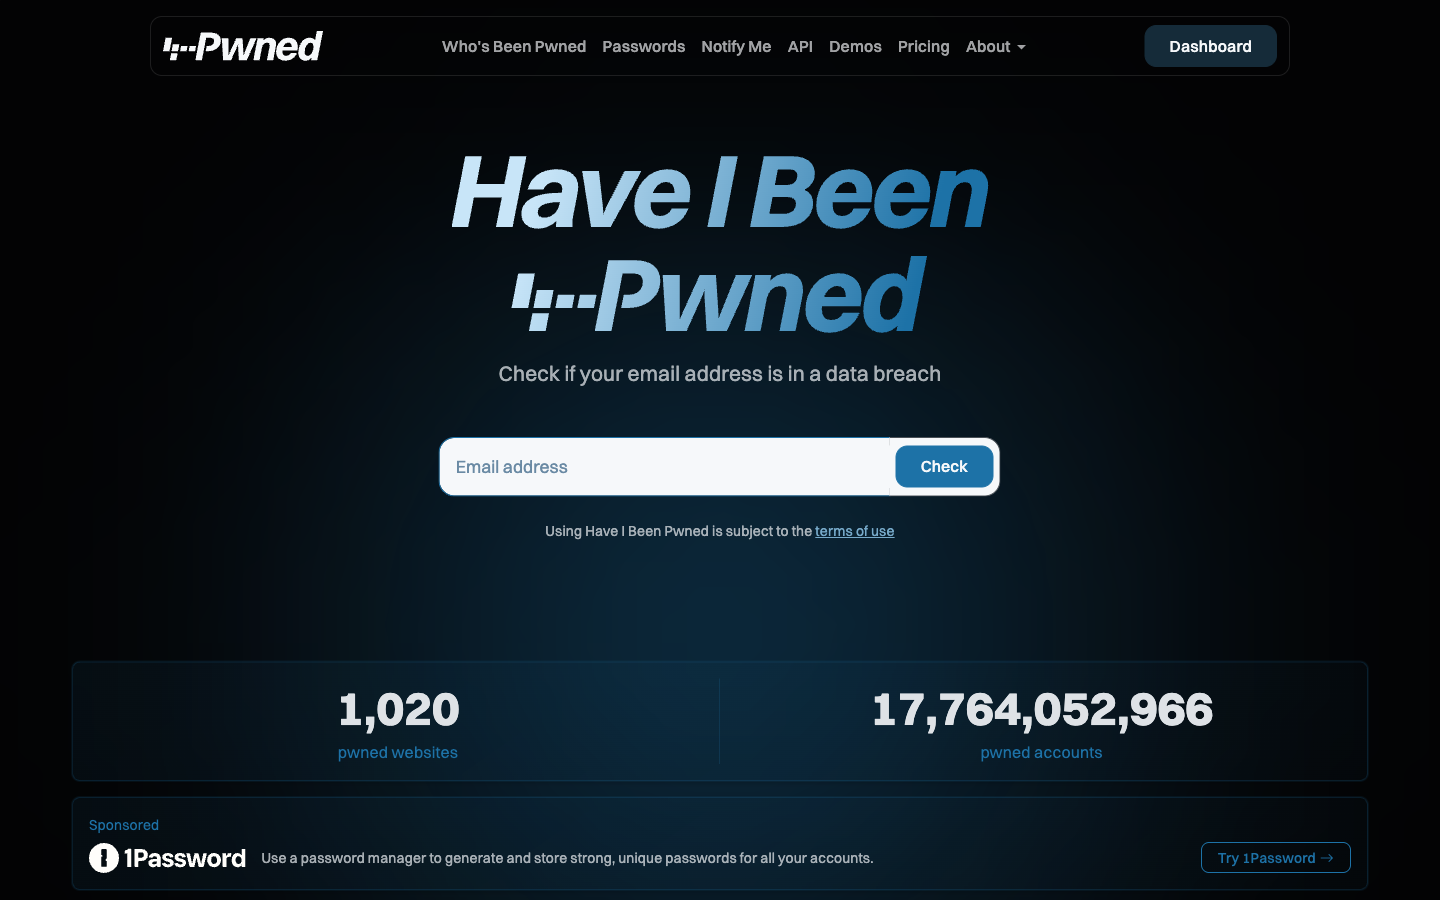
漏洩事故で流出したアカウントは、世界でどれくらいあるのか。漏洩情報を集約しているサービス「Have I Been Pwned」の表示を確認しました。
1,020のサイトから、177億6,405万2,966件。
世界人口の倍以上です。「自分のパスワードはまだ漏れていない」と考えるより、「すでにどこかで漏れている」と考えたほうが現実に近い数字だと思います。
乗っ取りの主経路は「使い回し」
漏洩したパスワードが、どう乗っ取りにつながるのか。Have I Been Pwnedの説明が的確です。
順番はこうです
- どこかの小さなサイトが攻撃を受け、会員情報が流出する
- 流出したメールアドレスとパスワードの組み合わせが出回る
- 攻撃者はそれを、通販・SNS・銀行に片っ端から自動入力する
- 同じ組み合わせを使っていたサービスに、次々とログインされる
狙われているのはあなたではありません。「同じパスワードを使っている人」という集合です。
だから「強いパスワード」だけでは足りない
ここが誤解されやすい点です。
記号や数字を混ぜて長くしても、漏洩したら強さは無関係になります。攻撃者はパスワードを破っているのではなく、正解をそのまま入力しているからです。
| 対策 | 総当たり攻撃に | 漏洩+使い回しに |
|---|---|---|
| パスワードを長く複雑にする | 効く | 効かない |
| サービスごとに違うものにする | 効く | 効く |
守る順番(効果の大きい順)
対策には明確な優先順位があります。
| 順 | やること | 効果 |
|---|---|---|
| 1 | メールアカウントを最優先で守る | ここが落ちると全部落ちる |
| 2 | パスワードの使い回しをやめる | 波及を止める |
| 3 | 2段階認証をつける | 漏れても入られない |
| 4 | 登録アドレスを分ける | 名寄せと標的化を防ぐ |
なぜメールが1番なのか
ほぼすべてのサービスが、パスワードのリセット先としてメールアドレスを使っているからです。
つまりメールアカウントを取られると、他のサービスのパスワードを攻撃者側が正規の手順で変更できます。本人はログインできなくなり、取り返すのが極端に難しくなります。
使い回しをやめる現実的な方法
数十個のパスワードを別々に覚えるのは不可能です。だからパスワードマネージャーを使います。これは「便利にするため」の道具ではなく、使い回しをやめるための唯一現実的な手段です。
無料で使えるものを比較したものがパスワード管理アプリのおすすめです。パソコンだけならブラウザ保存から移すだけでも大きく変わります。
▶ Proton Passを無料で試す(保存数・端末数の制限なし)
2段階認証は「種類」で強さがまるで違う
「2段階認証をつけた」で安心してはいけません。方式によって耐えられる攻撃が違います。
| 方式 | 強さ | 弱点 |
|---|---|---|
| SMS | 弱い | SIMスワップで番号を乗っ取られる 偽サイトに入力させられる |
| メール | 弱い | そのメールが破られたら無意味 |
| 認証アプリ(TOTP) | 中 | 偽サイトに入力させられる (コードを転送されると突破される) |
| パスキー | 強い | 偽サイトでは動かない仕組み |
| ハードウェアキー | 強い | 紛失に備えて2本必要 |
SMSが弱い理由
- SIMスワップ: 攻撃者が本人になりすまして携帯会社にSIMの再発行をさせ、番号ごと乗っ取る手口です
- フィッシング: 偽サイトにコードを入力させれば、そのまま本物にログインできます
認証アプリでも防げないもの
TOTP(6桁のコード)は総当たりや漏洩には強いのですが、フィッシングには弱いです。偽サイトが「コードを入力してください」と言えば、多くの人は入力します。その瞬間に本物へ転送されます。
パスキーが強い理由
パスキーはドメインと結びついているため、偽サイトでは鍵そのものが働きません。ユーザーが騙されても、技術的に成立しないのです。
「入力させる」タイプの認証をやめる、というのがパスキーの本質です。設定方法はProton Passでパスキーを使う方法にまとめました。
標的にされにくくする:アドレスを分ける
ここは効果が見えにくいのですが、じわじわ効きます。
同じメールアドレスをすべてのサービスに使っていると、漏洩したときに「このアドレスは他でも使われている」と分かってしまいます。攻撃者にとっては、そのアドレスが名寄せの鍵になります。
| 同じアドレスを使い回す | 登録ごとに変える | |
|---|---|---|
| 漏洩したとき | 他サービスも試される | その1つで止まる |
| 迷惑メール | 本アドレスに来る | 止められる |
| 漏洩元の特定 | できない | すぐ分かる |
「漏洩元がすぐ分かる」は地味に大きいです。使ったことのないアドレスに迷惑メールが来た時点で、どのサービスから漏れたかが確定します。
やり方はProton Mailのエイリアスは5種類あるにまとめました。無料で10個使えます。ただし「+」を使うエイリアスは本アドレスが推測できるので、この用途では意味がありません。そこも記事で説明しています。
乗っ取られてしまったときの手順
順番が重要です。慌てて個別のサービスから手をつけると、いたちごっこになります。
①メールアカウントを取り返す(最優先)
ここを押さえない限り、他をいくら直しても攻撃者はリセット機能で何度でも戻ってこられます。
- パスワードを変更する
- 2段階認証を設定し直す
- 転送設定・フィルタ・自動返信を必ず確認する(勝手に転送を仕込まれるのが定番の手口です)
- ログイン中の端末・セッションをすべてログアウトさせる
②他のサービスを順に直す
- 金銭が動くもの(銀行、証券、決済、通販)から
- パスワードをすべて別々のものに変更する
- 2段階認証をつける
③被害を確認する
- 不正な取引・購入履歴がないか
- 勝手に作られたアカウントや連携アプリがないか
- 必要に応じて、カード会社や警察に相談する
今日できること
- Have I Been Pwned で自分のアドレスを確認する(無料)
- メールアカウントの2段階認証を確認する。SMSしか設定していなければ、認証アプリかパスキーに変える
- 同じパスワードを使い回しているサービスを、思い出せる範囲で変える
よくある質問(FAQ)
自分のアカウントが漏洩しているか確認できますか?
Have I Been Pwned(haveibeenpwned.com)でメールアドレスを入力すると、既知の漏洩事故に含まれているか確認できます。2026年7月27日時点の表示では、1,020のサイトから177億6,405万件以上のアカウントが集約されています。
パスワードを複雑にすれば安全ですか?
総当たり攻撃には効きますが、漏洩には効きません。攻撃者はパスワードを破っているのではなく、流出した正解をそのまま入力しているためです。複雑さより「サービスごとに違うものを使う」ほうが決定的に重要です。
2段階認証をつければ大丈夫ですか?
方式によります。SMSはSIMスワップで番号ごと乗っ取られる可能性があり、フィッシングにも弱いです。認証アプリ(TOTP)は漏洩には強いものの、偽サイトにコードを入力させられると突破されます。パスキーやハードウェアキーはドメインと結びついているため、偽サイトでは動作しません。
どのアカウントから守るべきですか?
メールアカウントです。ほぼすべてのサービスがパスワードのリセット先にメールを使うため、ここを取られると他のサービスを正規の手順で乗っ取られます。SNSに2段階認証をつけてメールを放置している人が多いのですが、順番が逆です。
乗っ取られたら何から手をつけますか?
メールアカウントの復旧が最優先です。パスワード変更、2段階認証の再設定に加えて、転送設定・フィルタ・自動返信を必ず確認してください。勝手に転送を仕込まれるのが定番の手口です。またログイン中の全セッションをログアウトさせます。ここを押さえないと、他をいくら直してもリセット機能で戻されます。
登録ごとにメールアドレスを変える意味はありますか?
あります。漏洩が起きても他サービスに波及せず、迷惑メールもそのアドレスだけ止められます。さらに「使ったことのないアドレスに迷惑メールが来た」時点で、どのサービスから漏れたかが特定できます。ただし「+」を付けるタイプのエイリアスは本アドレスが推測できるため、この用途には向きません。
まとめ
確認した内容をまとめます。
- 漏洩済みのアカウントは177億件を超えています。 「まだ漏れていない」と考えるより「すでに漏れている」と考えるほうが現実的です
- 主経路は使い回しです。 攻撃者はパスワードを破らず、流出した正解を入力しています
- 複雑なパスワードは漏洩に効きません。 効くのは「サービスごとに変える」ことだけです
- 最優先で守るのはメールアカウント。 全部のリセット先だからです
- 2段階認証は方式で強さが違います。 SMSは弱く、パスキーは偽サイトで動きません
- 乗っ取られたらメールから直す。 転送設定の確認を忘れないでください
漏洩そのものは相手のサーバーで起きるので、防げません。防げるのは「1つの漏洩が全部に波及すること」だけです。
まずはHave I Been Pwnedで自分のアドレスを調べて、メールの2段階認証を確認するところから始めてください。どちらも無料で、10分もかかりません。
コメント