フィッシング対策の記事には、たいてい「URLをよく確認しましょう」と書いてあります。
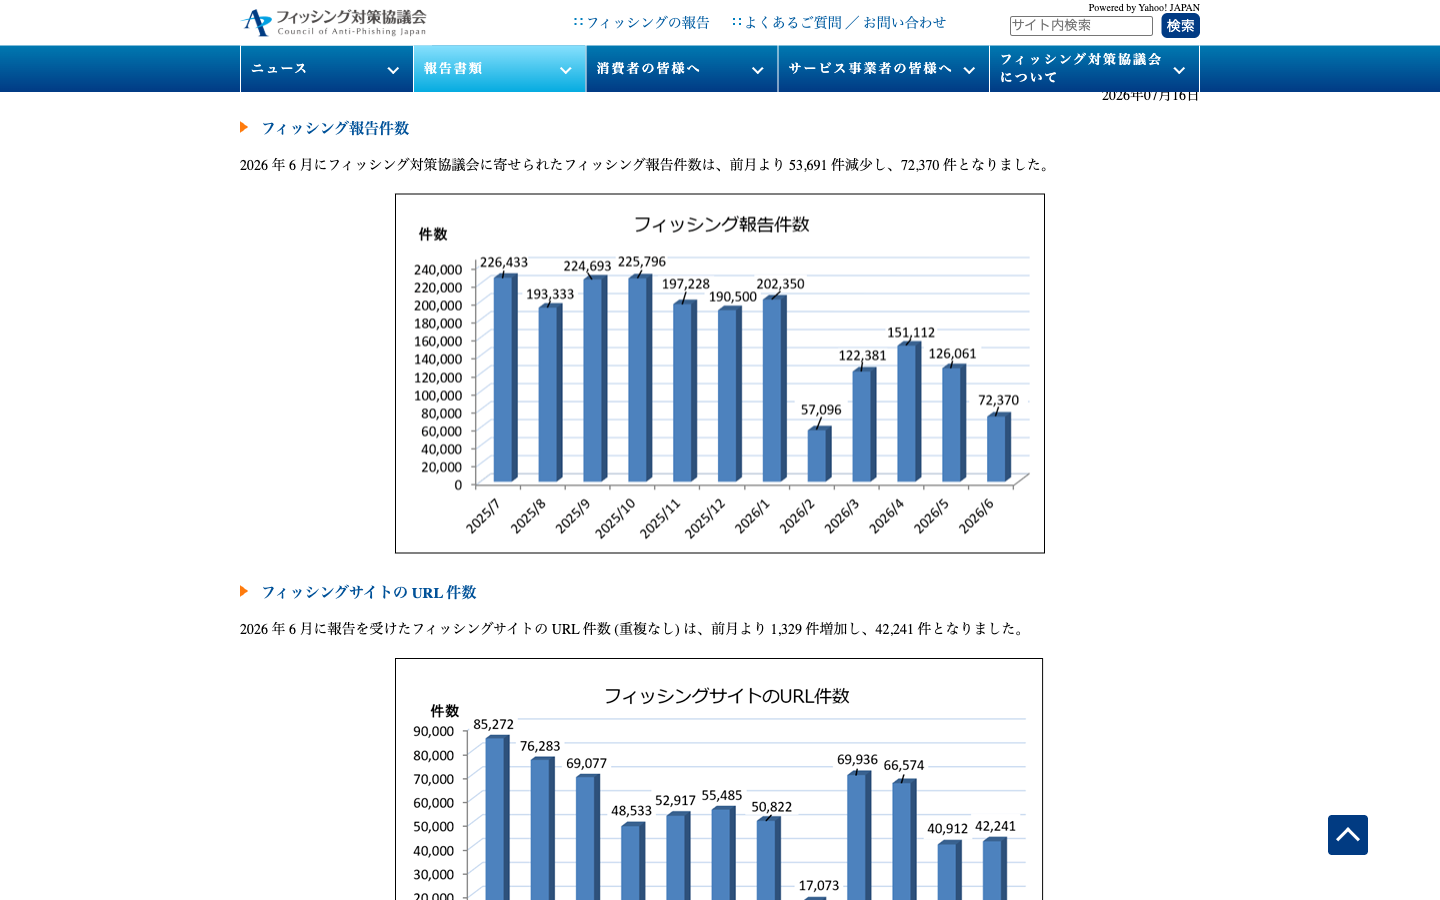
その前提が、もう成り立たなくなっています。フィッシング対策協議会が公開している2026年6月の報告に、こうありました。
正規サービスのドメイン名を使ったフィッシングサイトが、報告全体の約20.6%を占めている。
amazonaws.com、windows.net、短縮URLサービス。URLの見た目では判断できない攻撃が、5件に1件あるということです。
日本の現状:数字で見る
フィッシング対策協議会の2026年6月の報告から、主要な数字を並べます。
| 項目 | 2026年6月 | 前月比 |
|---|---|---|
| フィッシング報告件数 | 72,370件 | 53,691件減(約42.6%減) |
| フィッシングサイトのURL件数 | 42,241件 | 1,329件増(約3.2%増) |
| 悪用されたブランド | 98ブランド | 14件減 |
報告件数は前月から4割以上減っていますが、フィッシングサイトのURL件数は増えています。報告する人が減っただけで、サイトそのものは減っていない、という読み方ができます。
狙われるブランドは偏っている
| ブランド | 報告全体に占める割合 |
|---|---|
| Amazon | 約24.0% |
| VISA | 約11.8% |
| Apple | 約11.6% |
| 三井住友カード、ドコモ | (上位5ブランドで約55.0%) |
分野別ではEC系が約42.7%、クレジット・信販系が約27.4%。この2分野で7割を占めます。
「URLを見れば分かる」が崩れている
ここが今回いちばん重要な数字です。
報告に、こう書かれていました。
約5件に1件が、正規のドメイン名を使っています。
amazonaws.com はAmazonのクラウドサービス、windows.net はMicrosoftのクラウドサービスの正規ドメインです。そこに攻撃者がページを置けば、URLは本物のドメインになります。
さらに、.co.jp や .jp からのリダイレクトも
同じ報告に、「.co.jp や .jp などのドメイン名を使用したURLからリダイレクトによってフィッシングサイトへ誘導するケースが増加」とあります。
「日本のドメインだから安心」という判断も、成り立ちません。
TLDでの判断も難しい
報告によると、TLD別では .com が全体の約83.6% を占めています。「見慣れない拡張子だから怪しい」という見分け方は、8割以上のケースで機能しません。
人ではなく仕組みで防ぐ:3つの技術
偶然ではなく、構造的にフィッシングを防ぐ方法があります。
①パスワードマネージャーは「フィッシング検知器」として働く
これは意外と知られていない使い方です。
パスワードマネージャーの自動入力は、登録されたドメインと一致したときだけ動きます。つまり——
| 状況 | パスワードマネージャーの挙動 |
|---|---|
| 本物のサイト | 自動入力される |
| 偽サイト(ドメインが違う) | 何も出てこない |
「いつも自動で入るのに、今日は出てこない」——これがフィッシングの警報です。
人間はロゴや文面で判断しますが、パスワードマネージャーはドメインしか見ません。だから騙されません。
無料で使えるものはパスワード管理アプリのおすすめにまとめました。
▶ Proton Passを無料で試す(保存数・端末数の制限なし)
②パスキーは偽サイトで動かない
パスキーは、鍵がドメインと結びついています。偽サイトでは技術的に成立しません。
| 認証方式 | 偽サイトに入力させられたら |
|---|---|
| パスワード | そのまま盗まれる |
| SMSの認証コード | 転送されて突破される |
| 認証アプリの6桁コード | 転送されて突破される |
| パスキー | そもそも入力する情報がない |
「入力させる」タイプの認証をやめる、というのがパスキーの本質です。入力するものがなければ、騙し取ることもできません。
設定方法はProton Passでパスキーを使う方法にまとめています。
③エイリアスで「そもそも届かなくする」
フィッシングメールは、あなたのアドレスが相手に知られているから届きます。
サービスごとに違うアドレスで登録していれば、迷惑メールが来た時点でどこから漏れたか分かり、そのアドレスだけ止められます。本アドレスは無傷です。
やり方はProton Mailのエイリアスは5種類あるに書きました。無料で10個使えます。
それでも入力してしまったときの手順
慌てず、順番に対処してください。
①パスワードを変える(最優先)
- 入力してしまったサービスのパスワードをすぐ変更する
- 同じパスワードを使い回していた他のサービスも全部変更する
- 2段階認証がまだなら、この機会に設定する
②メールアカウントを確認する
メールのパスワードを入力してしまった場合は、特に重要です。
- 転送設定・フィルタ・自動返信が勝手に追加されていないか
- ログイン中の端末・セッションをすべてログアウトさせる
③カード情報を入力してしまった場合
- すぐカード会社に連絡して止める
- 利用明細を確認する
- 必要に応じて再発行してもらう
④報告する
フィッシング対策協議会は報告を受け付けています。報告されたURLは、ブラウザのフィルターなどに反映されて他の人を守ることにつながります。
乗っ取られた場合の全体的な手順はアカウント乗っ取りはこうして起きるにまとめています。
今日やるべきこと
優先順位をつけました。
| 順 | やること | かかる時間 |
|---|---|---|
| 1 | メールとSMSのリンクを踏まない習慣にする 公式アプリかブックマークから入る |
0分 |
| 2 | パスワードマネージャーを入れる 自動入力が効かない=警報になる |
30分 |
| 3 | メール・銀行・カードにパスキーを設定する | 各5分 |
| 4 | 登録用アドレスを分ける | 随時 |
1番が最も効きます
「メールやSMSのリンクからは入らない」と決めてしまうことです。
Amazonからの通知が来たら、リンクを踏まずにAmazonのアプリを開く。カード会社からの連絡が来たら、ブックマークから公式サイトに入る。これだけで、フィッシングの経路はほぼ塞がれます。
本物の通知だった場合も、アプリや公式サイトに同じ内容が出ているはずです。出ていないなら、それは偽物です。
▶ Proton Mailを無料で作る(エイリアス10個が無料で使えます)
よくある質問(FAQ)
URLを確認すればフィッシングを見分けられますか?
難しくなっています。フィッシング対策協議会の2026年6月の報告によると、amazonaws.comやwindows.netなど正規サービスのドメイン名を使ったケースが報告全体の約20.6%を占めています。またTLD別では.comが約83.6%で、「見慣れない拡張子だから怪しい」という判断も機能しません。
どのブランドを装ったものが多いですか?
2026年6月の報告では、Amazonが約24.0%、VISAが約11.8%、Appleが約11.6%でした。三井住友カード、ドコモを加えた上位5ブランドで全体の約55.0%を占めます。分野別ではEC系が約42.7%、クレジット・信販系が約27.4%です。
パスワードマネージャーはフィッシング対策になりますか?
なります。自動入力は登録されたドメインと一致したときだけ動くため、偽サイトでは何も出てきません。「いつも自動で入るのに今日は出てこない」という状態が、そのまま警報になります。重要なのは、出てこないときに手入力しないことです。
認証アプリの6桁コードがあれば安全ですか?
フィッシングには弱いです。偽サイトが「コードを入力してください」と表示すれば、多くの人は入力してしまい、そのまま本物に転送されます。パスキーは鍵がドメインと結びついているため、偽サイトでは技術的に成立せず、そもそも入力する情報がありません。
リンクを踏んでしまいました。どうすればいいですか?
情報を入力していなければ、多くの場合は大きな問題になりません。入力してしまった場合は、まずそのサービスのパスワードを変更し、同じパスワードを使い回していた他のサービスもすべて変更してください。メールのパスワードだった場合は、転送設定やフィルタが勝手に追加されていないかも確認します。カード情報ならすぐカード会社に連絡してください。
いちばん効果がある対策は何ですか?
「メールやSMSのリンクからは入らない」と決めてしまうことです。通知が来たら公式アプリかブックマークから入り直します。本物なら同じ内容がそこにも出ているはずで、出ていなければ偽物です。上位5ブランドで報告の55%を占めるため、通販とカード会社の連絡だけでもこの習慣にすれば、大半の経路を塞げます。
まとめ
フィッシング対策協議会の報告を確認した結果をまとめます。
- 2026年6月の報告件数は72,370件、悪用ブランドは98件。 報告は減りましたが、サイトのURL件数は増えています
- Amazon 約24.0%、VISA 約11.8%、Apple 約11.6%。 上位5ブランドで全体の約55%です
- 約20.6%が正規サービスのドメイン名を使っています。 amazonaws.com や windows.net などです
- .com が全体の約83.6%。 拡張子での見分けも機能しません
- だからURLの目視判断は主要な防御になりません。 注意力に頼る設計をやめてください
- パスワードマネージャーの自動入力は警報として使えます。 出てこないときは手入力しないこと
- パスキーは偽サイトで動きません。 入力するものがないからです
いちばん確実なのは、「メールやSMSのリンクからは入らない」と決めてしまうことです。お金もかからず、今日から始められます。
そのうえでパスワードマネージャーを入れておけば、うっかり踏んでしまった日でも、最後のところで止まります。
▶ 最後の防波堤を用意する:Proton Passを無料で使う
コメント